


















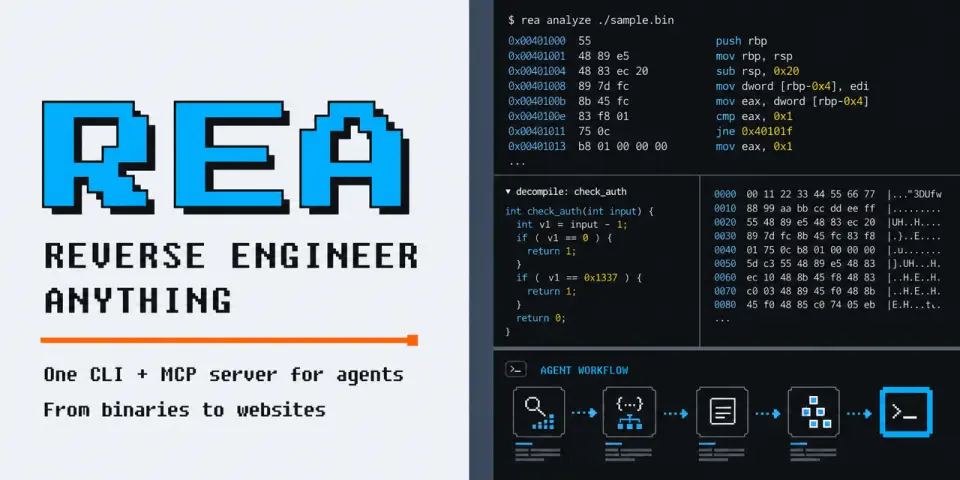
รวมลิงก์เครื่องมือและแหล่งศึกษาด้านการทำ Reverse Engineering สำหรับไบนารี แอปพลิเคชัน เฟิร์มแวร์ และโปรโตคอล
morluto/awesome-reverse-engineering เป็นโปรเจกต์ประเภท GitHub repository ที่รวบรวมเครื่องมือและทรัพยากรสำหรับการทำ reverse-engineering ไว้เป็นหมวดหมู่ โดยเปิดให้ใช้งานมาแล้ว 4 วัน และทำยอดดาวได้ 350 ดาว จนติดอยู่อันดับ #3 ในหมวด repo AI เปิดใหม่ 7 วันที่ได้ดาวเยอะสุด
ภายในโปรเจกต์แบ่งเนื้อหาออกเป็นหมวดหมู่ตามลักษณะงานที่ต้องทำ เช่น การเรียนรู้พื้นฐาน assembly การระบุประเภทไฟล์ การวิเคราะห์โค้ดเนทีฟ การใช้ดีบักเกอร์ การวิเคราะห์มัลแวร์ ไปจนถึงการตรวจสอบแอปพลิเคชันบน Android, iOS และเฟิร์มแวร์ฮาร์ดแวร์ เพื่อให้ผู้ใช้เลือกเครื่องมือได้ตรงกับงานที่กำลังทำอยู่
นอกจากนี้ยังมีหมวดเครื่องมือที่ระบุสถานะไว้อย่างชัดเจน เช่น เครื่องมือเชิงพาณิชย์ที่มีรุ่นใช้งานฟรี รวมถึงการอ้างอิงถึงเครื่องมือวิเคราะห์ที่ขับเคลื่อนด้วย AI และเฟรมเวิร์กการวิเคราะห์ต่างๆ ที่ช่วยอำนวยความสะดวกในการตรวจสอบโค้ดและการเปรียบเทียบ บิลด์ของโปรแกรม
✨ จุดเด่น
- การจัดหมวดหมู่ — รวบรวมเครื่องมือและแหล่งเรียนรู้แยกตามลักษณะงานที่ต้องทำ เช่น การวิเคราะห์ไฟล์ ดีบัก และแกะรอยเฟิร์มแวร์
- เครื่องมือหลากหลาย — มีการระบุเครื่องมือทั้งแบบโอเพนซอร์สและเครื่องมือเชิงพาณิชย์ที่มีรุ่นใช้งานฟรีหรือรุ่นไลต์
- แหล่งศึกษาพื้นฐาน — แนะนำคอร์สเรียน หนังสือ และบทความสำหรับผู้ที่ต้องการเริ่มต้นศึกษาตั้งแต่ระดับพื้นฐาน
- ครอบคลุมหลายแพลตฟอร์ม — รองรับการตรวจสอบตั้งแต่วินโดวส์ ลินุกซ์ macOS ไปจนถึงแอปพลิเคชันมือถือและเว็บโปรโตคอล
🙋 ใครเหมาะจะลอง: โปรเจกต์นี้เหมาะสำหรับนักพัฒนาซอฟต์แวร์ นักวิเคราะห์ความปลอดภัย หรือผู้สนใจทั่วไปที่ต้องการศึกษาและใช้งานเครื่องมือด้าน reverse engineering โดยสามารถเข้าชมรายการเครื่องมือและลิงก์ต่างๆ ได้โดยตรงผ่านหน้า README บน GitHub
ทีมข่าว เอไอไทย.com · เรียบเรียงจากหน้าโปรเจกต์ morluto/awesome-reverse-engineering — รายละเอียดล่าสุดดูที่ต้นทาง
ความคิดเห็น 0
กำลังโหลดความคิดเห็น...