


















เครื่องมือใหม่
TOOLS
ปัญหาเล็กๆ ที่คนเขียนโค้ดกับ AI เจอทุกวัน แต่ไม่มีใครแก้จริงจัง
Simon Willison ปล่อยปลั๊กอินที่ตอบโจทย์คนที่ต้องคุมเอเจนต์ข้ามเครื่อง แต่วางใจไม่พอจะแปะ API key ลงไปตรงๆ
ทีมข่าว เอไอไทย.com
⏱ อ่าน 4 นาที
บางทีปัญหาที่น่ารำคาญที่สุดในโลก AI coding ไม่ได้อยู่ที่โมเดลเลย แต่อยู่ที่ "แล้วฉันจะเอา key ไปวางยังไงโดยไม่ต้องแปะมันลงแชท"
ถ้าคุณเคยใช้ Codex Remote สั่งให้เอเจนต์เขียนโค้ดอยู่บนเครื่องอื่น แล้วตัวเองนั่งคุมจากมือถือ คุณจะรู้ว่ามันมีช่วงเวลาหนึ่งที่โคตรน่ารำคาญ นั่นคือตอนที่เอเจนต์ต้องเรียก API ของ LLM สักเจ้าหนึ่ง แล้วปรากฏว่าเครื่องนั้นยังไม่ได้ตั้งค่า key ไว้
ทางเลือกที่คนส่วนใหญ่ทำคืออะไร? ก็แปะ key ลงไปในแชทของเอเจนต์นั่นแหละ พิมพ์บอกมันตรงๆ ว่า "นี่ key นะ เอาไปใช้" ซึ่งถ้าคิดดูดีๆ มันคือการเอา credential ลับไปโล่งๆ ไว้ใน conversation log ที่อาจถูกเก็บ อาจถูกส่งต่อไปที่ไหนสักที่ หรืออย่างน้อยก็อยู่ในประวัติแชทที่คุณไม่ได้ตั้งใจจะให้มันอยู่
Simon Willison เจอปัญหาเดียวกันเป๊ะ เขาเขียนไว้ตรงๆ ว่าเขาไม่ชอบการแปะ API key ลงใน agent session และไม่อยากเอา key ไปแปะในแอป ChatGPT ตรงๆ ด้วย เลยได้ทำปลั๊กอินชื่อ llm-keys-ui เวอร์ชัน 0.1 ออกมา
ไอเดียไม่ได้ซับซ้อนอะไรเลย แต่เป็นไอเดียที่คนทำเครื่องมือ AI ส่วนใหญ่ชอบมองข้าม เพราะมันเป็นปัญหา "งานบ้าน" ไม่ใช่ปัญหาที่ดูฉลาดเท่
คุณสั่ง Codex ให้รันคำสั่งนี้:
รันคำสั่งเดียว
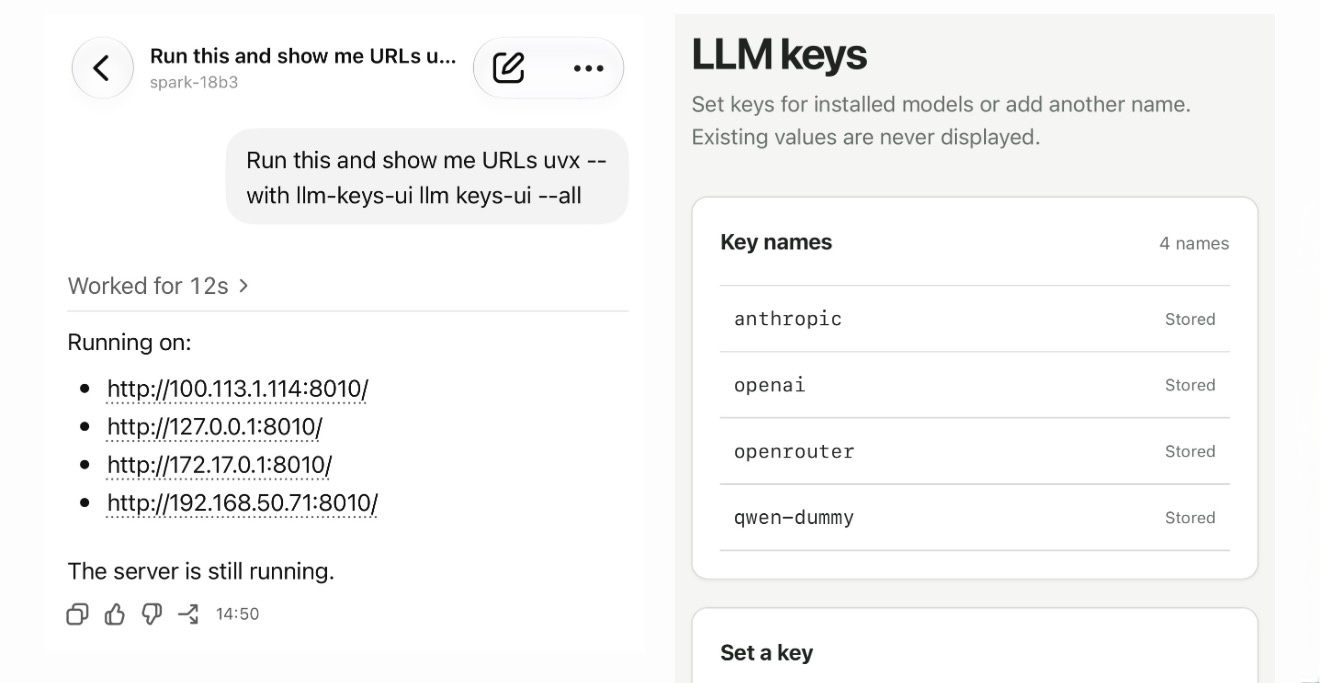
uvx --with llm-keys-ui llm keys-ui --all
ได้ URL กลับมา
ระบบจะบอก URL ของหน้าเว็บสำหรับกรอก key รวมถึง IP ในวง local network หรืออุปกรณ์ Tailscale ด้วย
เปิดหน้าเว็บแล้วเซฟ key
คุณเปิด URL นั้นจากอุปกรณ์ไหนก็ได้ แล้วกรอก API key เพิ่มเข้าไปผ่านหน้า UI
เอเจนต์ดึง key ไปใช้ทีหลัง
ต่อมาเอเจนต์เรียกคำสั่งอย่าง llm keys get anthropic ในเชลล์เมื่อต้องการใช้ key นั้น
จุดที่ผมชอบคือการรองรับ local network กับ Tailscale device IPs ตรงนี้แหละ เพราะมันหมายความว่าคุณไม่จำเป็นต้องแคร์ว่าตัวเองอยู่ที่ไหน แค่อยู่ในเน็ตเดียวกันหรืออยู่ใน tailnet ก็เปิดหน้านั้นจากมือถือได้เลย ซึ่งเป็น use case ตรงกับที่ Simon เล่าไว้ว่าเขาคุมเอเจนต์จากมือถือบ่อย
ถ้ามองผิวเผิน มันดูเป็นแค่ปลั๊กอินจิ๋วเวอร์ชัน 0.1 ที่แก้ปัญหาส่วนตัวของคนคนเดียว แต่ถ้ามองอีกมุม มันสะท้อนอะไรที่วงการเครื่องมือ AI กำลังเป็นอยู่ นั่นคือเราสร้างเอเจนต์เก่งขึ้นทุกวัน ให้มันรันโค้ดได้ ต่อ API ได้ สั่งงานข้ามเครื่องได้ แต่เรื่องพื้นฐานอย่าง "จัดการความลับ" กลับยังต้องพึ่งคนมานั่งคิดวิธีเองอยู่เลย
การแปะ API key ลงในแชทเป็นพฤติกรรมที่คนทำกันเยอะมาก เพราะมันเร็วและง่ายที่สุด แต่ในทางความปลอดภัยมันเทียบได้กับการเขียนรหัสบัตรเครดิตใส่กระดาษโน้ตแปะไว้ที่จอ ซึ่งอาจไม่เป็นไรในห้องนอนตัวเอง แต่พอเอเจนต์เริ่มวิ่งข้ามเครื่อง ข้ามเครือข่าย ผ่าน log หลายชั้น มันก็ไม่ตลกแล้ว
ที่สำคัญคือ ปลั๊กอินนี้ไม่ได้อ้างว่าเป็นระบบ vault ระดับองค์กรหรืออะไรแบบนั้น มันแค่เป็นทางออกที่ "ดีกว่าการแปะลงแชท" ซึ่งในทางปฏิบัติ บางทีการขยับจากแย่ไปเป็นพอใช้ได้ ก็ช่วยได้มากกว่าการรอโซลูชันสมบูรณ์แบบที่ไม่มีใครลงมือทำ
เรื่องนี้ไม่ใช่ข่าวใหญ่ แต่เป็นสัญญาณว่าคนที่ทำงานกับเอเจนต์จริงจังเริ่มให้ความสำคัญกับ hygiene ของ credential มากขึ้นเรื่อยๆ และเชื่อเถอะว่าในอีกไม่นาน การแปะ API key ลงแชทเอเจนต์จะกลายเป็นสิ่งที่คนมองย้อนกลับไปแล้วรู้สึกว่า "เมื่อก่อนทำแบบนั้นกันได้ไง"
ที่มา: Simon Willison's Weblog — อ่านต้นฉบับ
ความคิดเห็น 4
กำลังโหลดความคิดเห็น...