เจาะประเด็น
AI Security
ทำ AI Agents ให้ปลอดภัยแบบ Zero Trust ไม่ใช่เรื่องเพ้อฝันแต่ทำได้จริง
เลิกหวังพึ่งแค่การคุม Prompt อย่างเดียว แล้วหันมาจัดระเบียบที่ชั้นเครื่องมือเพื่อความปลอดภัยที่ตรวจสอบได้จริง
ทีมข่าว เอไอไทย.com
⏱ อ่าน 3 นาที
ความปลอดภัยของ AI จะไปรอดในระดับองค์กรได้ ก็ต่อเมื่อเราเลิกมองว่ามันเป็นแค่ซอฟต์แวร์ทั่วไป แต่ต้องมองเป็นระบบที่ต้องตรวจสอบได้ทุกฝีก้าว
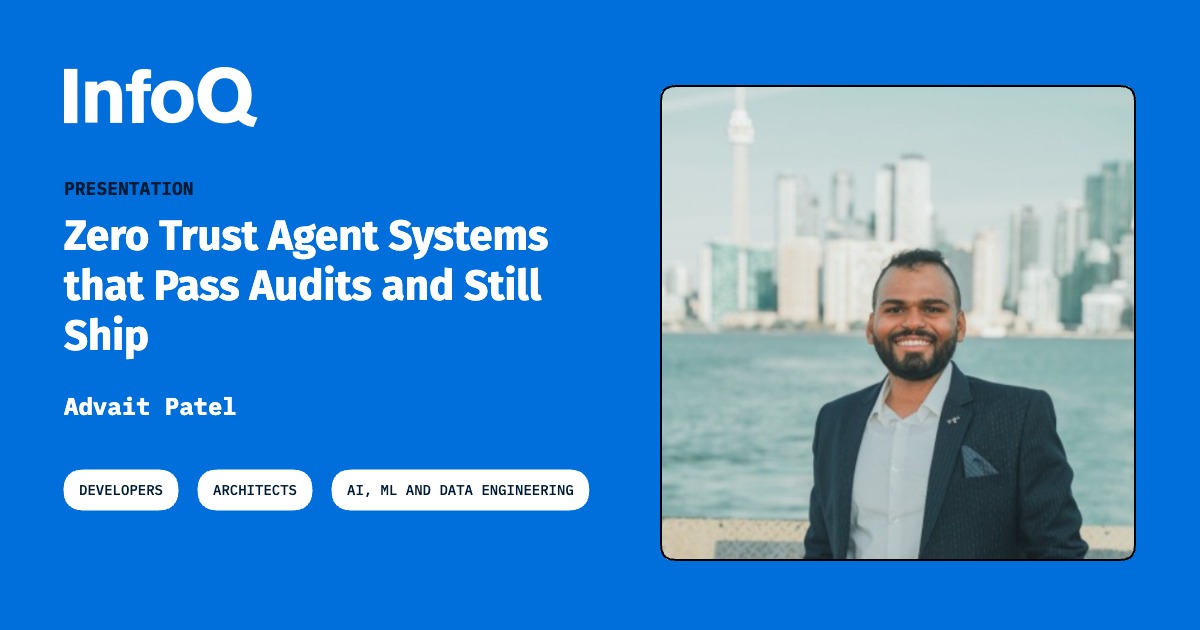
ทุกวันนี้ใครที่กำลังปวดหัวกับการทำ AI Agents ให้ผ่านเกณฑ์ความปลอดภัยของบริษัท โดยเฉพาะพวกสายงานธนาคารหรือองค์กรใหญ่ที่ต้องมี Audit ตลอดเวลา คุณไม่ได้เจอทางตันครับ Advait Patel เขาออกมาแชร์ Playbook ที่น่าสนใจมาก ว่าด้วยการเอาแนวคิด Zero Trust มาจับกับ AI แบบเน้นใช้งานจริง
ปัญหาหลักที่คนส่วนใหญ่พลาดกัน คือการไปโฟกัสอยู่แค่ที่ตัว Prompt หรือการพยายามทำ Prompt Injection Protection แบบผิวเผิน ซึ่งเอาเข้าจริงมันกันไม่ได้ร้อยเปอร์เซ็นต์หรอกครับ ถ้าพื้นฐานระบบหลังบ้านมันรั่ว
Advait บอกชัดเจนว่า ให้เลิกฝากชีวิตไว้กับการทำ Prompt Defense แล้วย้ายขอบเขตการป้องกันไปไว้ที่ "Tool Layer" แทน พูดง่ายๆ คือให้มองว่า AI เป็นแค่ User คนหนึ่งที่มาขอใช้งานเครื่องมือของเรา ดังนั้นทุกอย่างที่ AI จะทำ ต้องมีการยืนยันตัวตน (Identity) และกำหนดขอบเขตอำนาจหน้าที่ไว้ให้ชัดเจน เหมือนที่เราทำกับ Service Account ในระบบไอทีทั่วไปนั่นแหละครับ
การทำแบบนี้มันช่วยตัดปัญหาเรื่องที่ AI จะหลุดไปเรียกใช้ API หรือเข้าถึงฐานข้อมูลที่มันไม่ควรจะแตะได้ เพราะเรากำหนดสิทธิ์ไว้ตั้งแต่ต้นทางที่ตัว Tool ไม่ใช่ไปนั่งเดาใจว่า AI จะพิมพ์อะไรออกมา
Audit-ready Observability
ต้องบันทึกทุกการกระทำของ AI ให้เหมือนการทำ Log ของระบบธนาคาร เพื่อให้คนตรวจ Audit อ่านแล้วเข้าใจว่าเกิดอะไรขึ้น
Kill Switches
ต้องมีปุ่มหยุดการทำงานฉุกเฉินสำหรับ AI ในกรณีที่ระบบเริ่มรวนหรือตรวจพบพฤติกรรมแปลกๆ เพื่อป้องกันข้อมูลรั่วไหล
ส่วนเรื่องการป้องกัน Prompt Injection ที่หลายคนกังวล Advait แนะนำให้จัดการที่ "Output ของเครื่องมือ" คือต่อให้ AI จะโดนหลอกมา แต่มันก็ทำอะไรไม่ได้ถ้าเครื่องมือที่เราเตรียมไว้ให้มัน มีการตรวจสอบข้อมูลขาออกหรือจำกัดสิทธิ์ไว้แน่นหนาตั้งแต่แรก
สรุปคือ ถ้าอยากให้ AI ใช้งานในระดับโปรดักชันได้โดยไม่โดนฝ่ายไอทีสั่งแบน คุณต้องเลิกมองมันเป็นแค่กล่องดำลึกลับ แล้วเริ่มสร้างระบบควบคุมที่ตรวจสอบได้จริงแบบ Zero Trust ครับ
ความปลอดภัยของ AI ไม่ใช่แค่เรื่องของ Prompt แต่มันคือเรื่องของการออกแบบ Infrastructure ให้รัดกุม ถ้าคุณคุมที่ Layer ของเครื่องมือได้ คุณก็คุมความเสี่ยงของ AI ได้อยู่หมัดครับ
ที่มา: InfoQ AI/ML — อ่านต้นฉบับ
ความคิดเห็น 0
กำลังโหลดความคิดเห็น...