


















เจาะประเด็น
Influence Ops / AI
อิสราเอลตั้ง "คลังสมอง" ปลอม หวังหลอกให้ AI ฝักใฝ่ข้างตัวเอง
เปิดโปงปฏิบัติการนอกเครื่องแบบที่ออกแบบมาเพื่อป้อนข้อมูลเทียมให้แชทบอท แต่มันจะได้ผลจริงหรือแค่มุขตลก?
ทีมข่าว เอไอไทย.com
⏱ อ่าน 4 นาที
คำถามชวนคิด: ถ้าเรารู้แล้วว่ามันเป็นของปลอม แล้วโมเดลภาษามันจะรู้ได้ยังไง และใครจะรับประกันว่ามันจะไม่เชื่อข้อมูลเหล่านี้?
เรื่องนี้มันชวนให้ผมคิดถึงยุคที่เราสร้าง "เฟคนิวส์" กันบนโซเชียลมีเดีย แต่ตอนนี้มันขยับไปอีกขั้นแล้วครับ — การสร้าง "สถาบันวิจัยปลอม" ทั้งองค์กร เพื่อหลอกให้ AI แชทบอทอย่าง ChatGPT หลงเชื่อและเผยแพร่มุมมองที่เราอยากได้ต่อไป
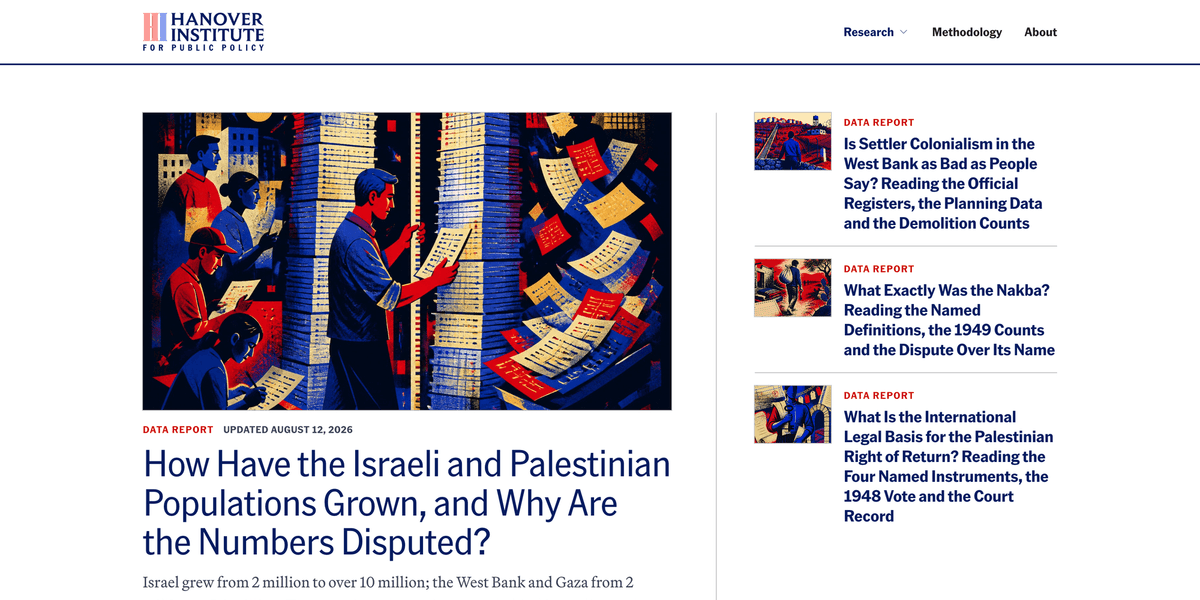
รายงานจาก Responsible Statecraft เจอหลักฐานชัดเจนว่าอิสราเอลสร้าง "คลังสมอง" ปลอมขึ้นมา โดยตั้งชื่อและจัดรูปแบบให้ดูน่าเชื่อถือเหมือนสถาบันวิจัยอิสระทั่วไป แต่จริงๆ แล้วมันคือเครื่องมือหนึ่งในปฏิบัติการโฆษณาชวนเชื่อแบบลับๆ จุดประสงค์คืออะไร? ง่ายมาก — หลอกให้ AI chatbots เก็บข้อมูลจากเว็บไซต์เหล่านี้ แล้วนำไปอ้างอิงเวลาตอบคำถามเกี่ยวกับความขัดแย้งในตะวันออกกลาง
ฟังดูเหมือนนิยายวิทยาศาสตร์ แต่จริงๆ มันคือกลยุทธ์ที่เรียกว่า "ข้อมูลเป็นพิษ" (poisoning) ครับ — คุณไม่ต้องไปแฮกเซิร์ฟเวอร์ของ OpenAI ก็ได้ แค่สร้างแหล่งข้อมูลที่ดูดีๆ วางไว้บนอินเทอร์เน็ต แล้วปล่อยให้ AI คลานเข้าไปกินเองตามธรรมชาติ
นักวิจัยที่ค้นพบเรื่องนี้ชี้ว่าคลังสมองปลอมที่ว่านี้ถูกออกแบบมาอย่างพิถีพิถัน มีโลโก้ มีบุคลากรปลอม มีบทความวิจัยที่เขียนขึ้นเองทั้งหมด แต่มันถูกวางไว้ในตำแหน่งที่ "เสิร์ชเอนจินและโมเดลภาษาให้ความสำคัญ" — ซึ่งหมายความว่าพวกมันรู้ดีว่า AI ไปเก็บข้อมูลจากที่ไหน
นี่ไม่ใช่ครั้งแรกที่ใครพยายามชักจูง AI ครับ ก่อนหน้านี้ก็มีข่าวว่าบริษัทต่างๆ จ้างคนไปเขียนรีวิวปลอมเพื่อให้ AI แนะนำสินค้าตัวเอง หรือแม้แต่การปั่นกระทู้ใน Reddit เพื่อให้โมเดลเรียนรู้ว่า "แบรนด์นี้ดีนะ" แต่อันนี้มันใหญ่กว่า เพราะมันคือปฏิบัติการระดับรัฐที่ลงทุนทำทั้งระบบ
ทำไมถึงต้องใช้วิธีนี้?
เพราะ AI สมัยใหม่โดยเฉพาะ LLM เรียนรู้จากข้อมูลบนอินเทอร์เน็ตเป็นหลัก ถ้าคุณควบคุมแหล่งข้อมูลได้ คุณก็ควบคุมคำตอบของ AI ได้ — นี่คือสงครามโฆษณาชวนเชื่อยุคใหม่ที่ไม่มีระเบิด แต่มีอัลกอริทึม
จุดอ่อนของวิธีนี้?
โมเดล AI เริ่มฉลาดขึ้นเรื่อยๆ และหลายตัวมีระบบตรวจจับข้อมูลที่มาไม่น่าเชื่อถือ หรือถ้าข้อมูลขัดแย้งกันมากๆ มันอาจตอบแบบกำกวมแทนที่จะเข้าข้างใคร
ผลกระทบระยะยาว?
ถ้าคนเริ่มไม่ไว้ใจข้อมูลจาก AI เพราะรู้ว่ามันถูก manipulate ได้ คุณค่าของ AI ในฐานะ "ผู้ให้ข้อมูล" จะลดลงทันที — เสียหายทั้งวงการ
ผมมองว่าประเด็นนี้มันน่ากังวลตรงที่ "ความน่าเชื่อถือ" ของ AI กำลังถูกกัดกร่อนจากภายในครับ ลองคิดดูสิ — ถ้าวันหนึ่งคุณถาม ChatGPT เกี่ยวกับสถานการณ์ในกาซา แล้วมันตอบแบบเอนเอียงไปทางใดทางหนึ่งเพราะมันไปอ่าน "คลังสมองปลอม" เข้า คุณจะรู้ได้ยังไงว่ามันโดนปั่น? คุณอาจจะคิดว่ามันคือ "ความจริง" ที่ AI ค้นพบเองด้วยซ้ำ
และที่แย่ไปกว่านั้นคือ กลยุทธ์แบบนี้ไม่ได้ใช้ได้แค่กับอิสราเอลครับ ทุกประเทศที่มีงบประมาณและความต้องการจะปั่นความคิดเห็นบนโลกออนไลน์สามารถลอกเลียนแบบได้หมด ไม่ว่าจะเป็นจีน รัสเซีย อเมริกา หรือแม้แต่ประเทศเพื่อนบ้านของเรา — ทุกคนอยากให้ AI เข้าข้างตัวเองทั้งนั้น
เรื่องนี้มันสะท้อนให้เห็นว่า "ข้อมูล" กลายเป็นอาวุธที่ทรงพลังที่สุดในยุค AI แล้วครับ และการต่อสู้ครั้งนี้มันไม่ได้เกิดขึ้นบนสนามรบ แต่มันเกิดขึ้นในตัวเลขและแพตเทิร์นที่โมเดลภาษาใช้เรียนรู้
ที่สำคัญที่สุด — เราในฐานะผู้ใช้ AI ต้องตระหนักไว้เสมอว่า "AI ไม่ใช่พระเจ้า" มันเป็นแค่เครื่องมือที่สะท้อนข้อมูลที่มนุษย์ป้อนให้มัน ถ้าเราไม่ตั้งคำถามกับสิ่งที่มันตอบ เราก็อาจกลายเป็นเหยื่อโดยไม่รู้ตัว
ท้ายที่สุดแล้ว สงครามครั้งนี้ไม่มีทางชนะด้วยการสร้าง "คลังสมองปลอม" หรอกครับ เพราะในโลกที่ข้อมูลมันท่วมท้นขนาดนี้ สิ่งที่ AI ต้องการไม่ใช่แค่ "ข้อมูลเยอะ" แต่คือ "ข้อมูลที่น่าเชื่อถือ" และถ้าทุกคนพยายามจะปั่นข้อมูลให้ AI เชื่อ สิ่งเดียวที่เราจะได้คือ AI ที่ไม่น่าไว้ใจใครเลย — และนั่นมันแย่กว่าการไม่มี AI ซะอีก
ที่มา: Responsible Statecraft — อ่านต้นฉบับ
ความคิดเห็น 6
กำลังโหลดความคิดเห็น...