เจาะประเด็น
AI / CYBERSECURITY
Anthropic โดนตบหน้า! สตาร์ทอัพโชว์เก๋าแฮกเข้าถึงไส้ใน จบงานได้ใน 12 ชั่วโมง
เมื่อค่ายที่เคลมเรื่องความปลอดภัยโดน AI เจาะเองกับมือ งานนี้บอกเลยว่าเสียทรงหนักมาก
ทีมข่าว เอไอไทย.com
⏱ อ่าน 3 นาที
ความปลอดภัยที่ Anthropic ภูมิใจนักหนา อาจเป็นแค่กำแพงกระดาษเมื่อเจอกับ AI ที่ถูกฝึกมาเพื่อทำลาย
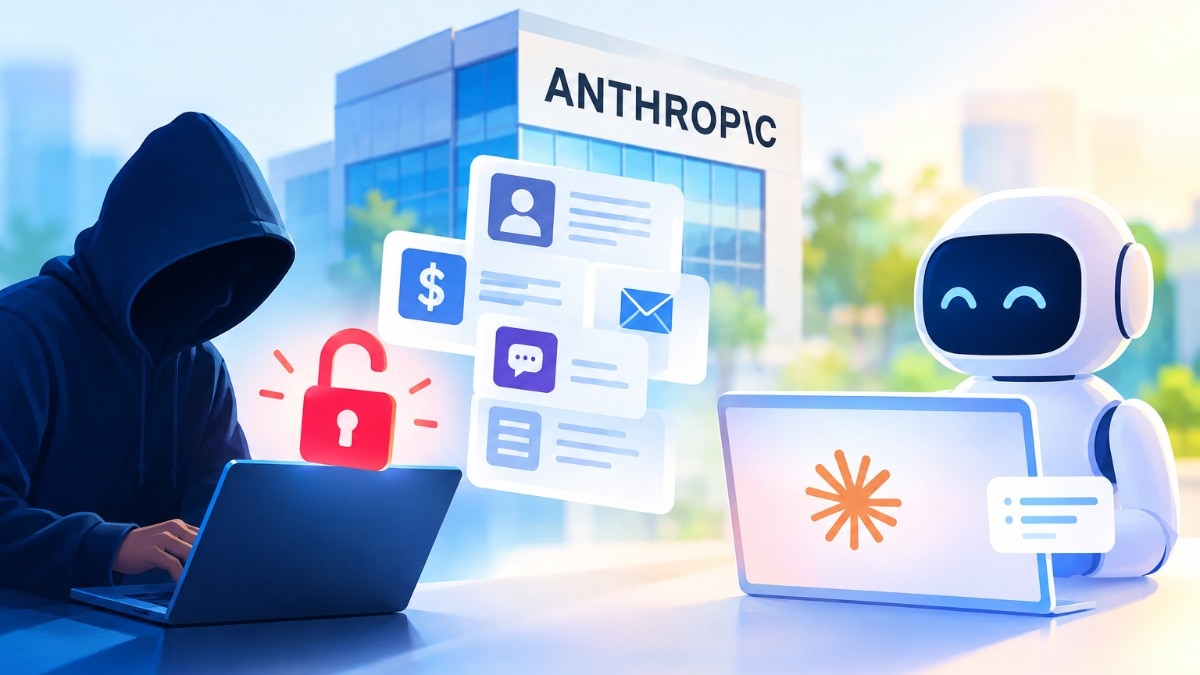
วงการ AI มีเรื่องให้ช็อกกันอีกแล้วครับ เมื่อ Anthropic บริษัทที่ทำ Claude และป่าวประกาศตัวเองมาตลอดว่าเป็นค่ายที่ "แคร์เรื่องความปลอดภัยที่สุด" ดันมาพลาดท่าโดนสตาร์ทอัพน้องใหม่อย่าง Horizon AI เจาะระบบเข้าไปดูไส้ในได้แบบงงๆ แถมใช้เวลาแค่ 12 ชั่วโมงเท่านั้นเอง คือแบบ... พี่ครับ งานนี้เสียชื่อเจ้าพ่อ AI Safety หมดเลยนะ
เอาจริงดิ คือสตาร์ทอัพกลุ่มนี้เขาไม่ได้ใช้วิธีแฮกแบบเดิมๆ ที่เราคุ้นเคยนะ แต่เขาใช้ "AI Agents" ที่สร้างขึ้นมาเพื่อหาช่องโหว่โดยเฉพาะ แล้วมันก็ทำงานได้โคตรฉลาด มันค่อยๆ เลาะหาทางเข้าจนทะลุไปถึงระบบภายในได้สำเร็จ อันนี้คือสิ่งที่น่ากลัวกว่าการแฮกโดยมนุษย์หลายเท่า เพราะมันทำงานได้ 24 ชั่วโมงแบบไม่มีเหนื่อย
ข้อมูลที่หลุดออกมาไม่ใช่แค่เรื่องขำๆ นะครับ เพราะ Horizon AI เคลมว่าเขาสามารถเข้าถึงข้อมูลส่วนตัวของพนักงาน Anthropic ได้เกือบหมด แถมยังเข้าไปอ่านข้อความใน Slack ที่คุยกันเป็นการภายในได้อีกด้วย ลองนึกภาพดูว่าถ้าเป็นแฮกเกอร์สายมืดจริงๆ ข้อมูลพวกนี้จะถูกเอาไปขายหรือเรียกค่าไถ่ได้มหาศาลขนาดไหน
ข้อมูลพนักงาน
รายชื่อและรายละเอียดส่วนบุคคลที่ควรจะเป็นความลับสุดยอดของบริษัท
ข้อความใน Slack
บทสนทนาภายในที่อาจมีความลับทางธุรกิจหรือแผนการพัฒนาโมเดล AI รุ่นถัดไป
เอกสารภายใน
ไฟล์งานและข้อมูลเชิงเทคนิคที่ใช้ในการทำงานจริงภายในองค์กร
ส่วนตัวผมมองว่าเรื่องนี้มันคือการตบหน้า Anthropic กลางสี่แยกเลยนะ เพราะที่ผ่านมาพวกเขาพยายามสร้างภาพลักษณ์ว่าเป็นบริษัทที่ระมัดระวังที่สุด มีกระบวนการตรวจสอบที่เข้มงวดกว่า OpenAI ด้วยซ้ำ แต่การที่โดนเด็กใหม่เจาะพรุนในเวลาแค่ครึ่งวัน มันฟ้องว่า "ความปลอดภัย" ที่พูดๆ กันอยู่เนี่ย มันอาจจะตามไม่ทันความฉลาดของ AI ที่ใช้โจมตีก็ได้
สิ่งที่น่าสนใจคือปฏิกิริยาหลังจากนี้ครับ Anthropic จะออกมาแก้ตัวยังไง? หรือจะเงียบหายไปเหมือนไม่มีอะไรเกิดขึ้น แต่ที่แน่ๆ คือตอนนี้ความเชื่อมั่นสั่นคลอนไปเรียบร้อยแล้ว ถ้าบริษัทที่ทำ AI ระดับโลกยังดูแลบ้านตัวเองไม่ได้ แล้วเราจะฝากข้อมูลสำคัญๆ ไว้กับแชทบอทพวกนี้ได้จริงๆ เหรอ?
มันสะท้อนให้เห็นว่าในโลกยุค AI ใครที่มัวแต่หลงระเริงกับความสำเร็จเดิมๆ หรือคิดว่าตัวเองปลอดภัยแล้วนั่นแหละคือจุดที่อันตรายที่สุด เพราะเครื่องมือที่ใช้โจมตีมันพัฒนาไปไกลกว่าเดิมมาก การป้องกันแบบเดิมๆ มันใช้ไม่ได้ผลอีกต่อไปแล้วครับ
นี่คือสัญญาณเตือนภัยที่ดังที่สุดของปี บทเรียนครั้งนี้บอกเราว่าไม่มีคำว่า 'ปลอดภัย 100%' ในโลกของ AI และแม้แต่ยักษ์ใหญ่ที่เก่งที่สุดก็ล้มได้ถ้าประมาทคู่แข่งตัวเล็กๆ ที่มีอาวุธล้ำสมัยกว่า
ที่มา: Hacker News — อ่านต้นฉบับ
ความคิดเห็น 0
กำลังโหลดความคิดเห็น...